WordPressは本当に安全?PHPの脆弱性とセキュリティ対策をわかりやすく解説|Free Web Stylesが安心して利用できる理由
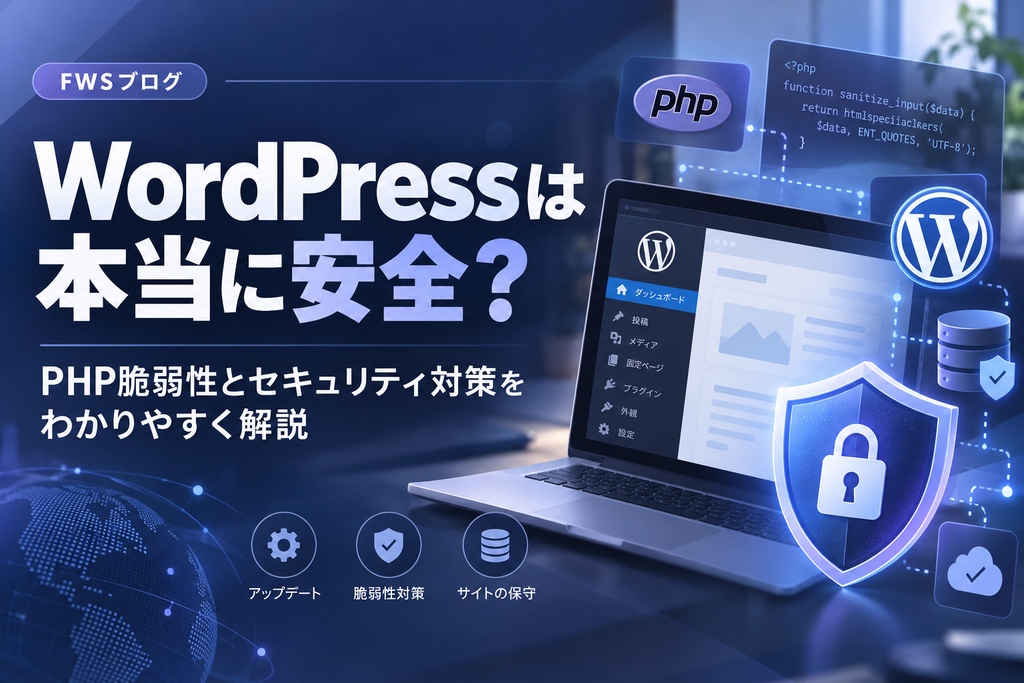
WordPressのセキュリティが心配な方へ
「WordPressで作られたホームページは、本当に安全なのだろうか?」
「ニュースでPHPの重大な脆弱性が報じられていたけれど、自社のホームページは大丈夫?」
「不正アクセスや情報漏洩の話を聞くと、WordPressを使わない方がよいのではないかと不安になる」
最近、このような疑問や不安を持たれる方が増えています。
特に2026年10月には、Webサイトのシステムに広く使用されているプログラミング言語「PHP」に、重大な脆弱性が発見されたことが大きく報じられました。
WordPressはPHPを使用して動作するため、「PHPに問題があるということは、WordPressも危険なのでは?」と考える方もいらっしゃるでしょう。
しかし、ここで理解していただきたいことがあります。
WordPressを使用していること自体が危険なのではなく、WordPressやサーバーをどのように管理し、運用しているかが重要だということです。
どのようなシステムにも、セキュリティ上のリスクが発見される可能性はあります。重要なのは、問題が見つかったときに適切な対策を実施できる環境を整えておくことです。
FWS(Free Web Styles)では、WordPressを利用したホームページ制作に加え、公開後のWordPress本体・プラグイン・PHPのアップデートなど、継続的な保守を提供しています。
ホームページは制作して終わりではありません。安全性に配慮しながら使い続けるためには、公開後の管理こそが大切です。
この記事では、専門的な知識がない方にも理解していただけるよう、WordPressの仕組みやPHPの脆弱性、実際に起こり得るリスク、そしてFWSのセキュリティ保守についてわかりやすく解説します。
そもそもWordPressとは?なぜ多くのホームページで使われているのか?
WordPress(ワードプレス)は、専門的なプログラミング知識がなくても、ホームページのお知らせやブログ、ページの内容などを管理・更新できるCMS(コンテンツ管理システム)です。
CMSとは、Webサイトの文章や画像、ページ情報などを管理するための仕組みのことです。
一般的なホームページでは、HTMLやCSSなどのファイルを編集して情報を変更します。しかし、WordPressを利用すると、管理画面から記事の投稿や画像の差し替えなどを行えます。
WordPressが選ばれている理由には、次のような特徴があります。
- ホームページのデザインや機能を自由に設計しやすい
- ニュースやブログ、施工事例などの更新機能を導入できる
- スマートフォンに対応したサイトを構築できる
- 検索エンジンを意識した情報設計を行いやすい
- お問い合わせフォームなどの機能を追加できる
- 世界中に開発者や制作会社が存在している
- 特定の制作サービスに依存しない運用方法を選択できる
WordPressは、個人のブログだけでなく、企業のコーポレートサイト、店舗サイト、サービスサイト、採用サイト、各種メディアなど、幅広い用途に利用されています。
また、WordPressはオープンソースソフトウェアです。プログラムが公開されており、世界中の開発者や研究者が改善や問題の発見に参加できる環境があります。
プログラムが公開されていると「攻撃者にも仕組みが見えてしまうのでは?」と思うかもしれません。
確かに、公開されている情報が攻撃の研究に利用される可能性はあります。一方で、多くの開発者やセキュリティ研究者が問題を発見し、修正に取り組めることも、オープンソースの重要な特徴です。
ソースコードが非公開であれば安全、公開されていれば危険という単純な関係ではありません。
セキュリティは、ソフトウェアの公開・非公開だけではなく、設計、更新体制、サーバー環境、運用方法などを含めて判断する必要があります。
WordPressは危険なCMSなのでしょうか?
結論からいえば、WordPressは適切なセキュリティ対策と継続的な保守を前提に、企業サイトでも十分に活用できるCMSです。
ただし、WordPressであれば何も対策せずに安全というわけではありません。
WordPressは広く利用されているため、攻撃者にとっても調査対象になりやすいシステムです。古いプログラムや設定の不備などが存在すれば、攻撃を受ける可能性があります。
例えば、次のような状態は注意が必要です。
- WordPress本体を何年も更新していない
- プラグインのアップデートを放置している
- PHPの古いバージョンを使い続けている
- 管理画面のパスワードが推測されやすい
- 複数人で同じ管理者アカウントを共有している
- 使っていないプラグインが残っている
- 提供元が不明なテーマやプラグインを導入している
- バックアップを取得していない
- サーバーやファイルのアクセス権限が適切に設定されていない
このような状態は、WordPressの種類やデザインとは関係なく、Webサイト全体の安全性に影響します。
反対に、適切な更新、権限管理、バックアップ、アクセス制限などを組み合わせれば、リスクを減らすことができます。
WordPressの公式セキュリティガイドでも、WordPress本体、プラグイン、テーマを最新の状態に保つことが、重要な基本対策として案内されています。
つまり、WordPressを安全に運用するための基本は、特別な仕組みを一度導入することではありません。
日頃の点検と必要な更新を継続し、問題が発生した場合に適切に対応できる状態を維持することです。
PHPとは?WordPressとの関係をわかりやすく解説
PHPとは、Webサイトの内部でさまざまな処理を行うためのプログラミング言語です。
例えば、ホームページに表示する情報をデータベースから取り出したり、お問い合わせフォームに入力された内容を処理したりする際に利用されます。
WordPressも、主にPHPを使用して動作しています。
少しわかりやすく例えると、WordPressを「店舗」、PHPを「店舗の業務を動かす設備」のように考えることができます。
店舗では、商品を並べる棚やレジなどの仕組みがあり、その裏側で電気設備やネットワークなどが動いています。
WordPressも同様に、利用者が目にするホームページの裏側で、PHPやデータベース、Webサーバーなど、複数の技術が連携して動作しています。
一般的なWordPressサイトは、主に次のような要素で構成されています。
- WordPress本体:ページや記事を管理するCMSの中心部分
- テーマ:ホームページのデザインや表示を制御する仕組み
- プラグイン:お問い合わせフォームなどの機能を追加する仕組み
- PHP:WordPressなどのプログラムをサーバー上で実行するための言語・実行環境
- データベース:記事や設定情報などを保存する仕組み
- Webサーバー:アクセスしてきた利用者にWebページを提供する仕組み
これらは密接に関係していますが、それぞれ異なる役割を持っています。
したがって、PHPに脆弱性が発見されたからといって、必ずしもWordPress本体のプログラムに問題が見つかったという意味にはなりません。
ただし、WordPressが影響を受けるPHP環境で動作していれば、その脆弱性の影響を受ける可能性があります。
ここが重要なポイントです。
PHPの脆弱性とWordPressの脆弱性は別の問題ですが、WordPressがPHPを利用している以上、PHPの安全性も確認する必要があります。
2026年10月に報じられたPHPの重大な脆弱性とは?
2026年10月21日、PHPの開発元から、重大なセキュリティ上の問題について情報が公表されました。
今回公表されたのは、主に以下の2件の脆弱性です。
- CVE-2026-109618
- CVE-2026-109619
これらは「PHP2Shell」と呼ばれることもあり、特定の条件下で悪用されると、攻撃者が外部から不正なプログラムを実行できる可能性がある問題です。
IPA(独立行政法人情報処理推進機構)やJPCERT/CCも注意喚起を行い、影響を受ける環境でのアップデートを呼びかけています。
脆弱性とは、ソフトウェアやシステムに存在するセキュリティ上の弱点のことです。
脆弱性が存在しても、すべてのWebサイトが直ちに不正アクセスされるわけではありません。実際に攻撃が成立するかどうかは、ソフトウェアのバージョンやサーバー構成、設定、攻撃方法などの条件によって異なります。
しかし、問題が深刻である場合、悪用されるとホームページの改ざんやデータへの不正アクセスなどにつながる可能性があります。
今回のPHPの問題についても、影響を受ける環境では迅速な更新と、必要に応じた不正アクセスの有無の確認が重要とされています。
今回の脆弱性に対する修正版PHP
2026年10月21日に公表された2件の問題について、PHPの開発元から以下の修正版が公開されています。
- PHP 8.2系:8.2.35以降
- PHP 8.3系:8.3.36以降
- PHP 8.4系:8.4.27以降
- PHP 8.5系:8.5.12以降
これらは、上記2件の脆弱性に対する最初の修正版です。すべてのセキュリティ問題が永久に解消されるという意味ではなく、その後に公表される追加の問題にも注意が必要です。
また、PHP 8.1以前は公式サポートが終了しているため、原則としてサポート対象のPHPへ移行することが推奨されています。
2026年10月23日には、別の脆弱性(CVE-2026-115560)についても情報が公表され、特定の設定に関する追加の対策が案内されています。
このように、セキュリティに関する情報は一度発表されて終わるものではありません。新しい調査結果や追加の修正情報が公表されることもあります。
だからこそ、ニュースが出たときだけでなく、その後の情報も確認しながら運用することが重要です。
PHPをアップデートすれば、すべて安全になるのでしょうか?
PHPを適切なバージョンに更新することは、重要なセキュリティ対策です。
しかし、PHPを更新しただけで、Webサイトに存在するあらゆるリスクを解消できるわけではありません。
例えば、PHPが最新でも、WordPressのプラグインに古い脆弱性が残っていれば、その問題を悪用される可能性があります。
また、WordPress本体が最新でも、管理者のパスワードが第三者に知られてしまえば、不正ログインが発生するおそれがあります。
Webサイトのセキュリティには、複数の対策を組み合わせることが大切です。
- PHPを適切なバージョンに維持する
- WordPress本体を更新する
- プラグイン・テーマを更新する
- 管理アカウントを適切に管理する
- サーバー側のセキュリティ機能を活用する
- 定期的にバックアップを取得する
- 必要に応じてアクセスログなどを確認する
- 不審な動作や異常を早期に発見できるようにする
これらを組み合わせる考え方は、多層防御と呼ばれます。
ある対策を突破された場合でも、別の対策によって被害を防いだり、影響を小さくしたりすることを目指します。
セキュリティ対策は、特定の機能やプラグインを入れるだけで完成するものではないのです。
WordPressに対するサイバー攻撃には、どのようなものがある?
ホームページへのサイバー攻撃と聞くと、特別な技術を持った人物が特定の企業を狙うイメージがあるかもしれません。
しかし、実際にはインターネット上の多数のWebサイトを自動的に調査し、弱点がないか探すような攻撃も存在します。
知名度の高い大企業だけでなく、中小企業や個人事業主のホームページも攻撃対象になる可能性があります。
ここでは、代表的な攻撃の種類をご紹介します。
1. 管理画面への不正ログイン
WordPressには、記事やページを編集するための管理画面があります。
攻撃者がパスワードを推測したり、他のサービスから流出した認証情報を悪用したりして、管理画面へのログインを試みる場合があります。
不正ログインに成功すると、アカウントの権限によっては、記事の改ざん、不正なユーザーの追加、設定変更などが行われる可能性があります。
対策としては、強固で使い回しのないパスワードの設定、不要なアカウントの削除、権限の制限、多要素認証などが有効です。
2. 古いプラグインの脆弱性を狙う攻撃
WordPressには多くのプラグインがあります。
プラグインは便利な機能を追加できる一方、ソフトウェアである以上、不具合や脆弱性が発見されることがあります。
例えば、フォーム、ファイルアップロード、ユーザー管理、外部サービス連携などの機能に問題が見つかる場合があります。
重要なのは、問題が発見されたときに修正版へ更新できることです。
長期間更新されていないプラグインや、開発が終了したプラグインの使用には注意が必要です。
3. ホームページの改ざん
不正アクセスなどによって、ホームページの文章や画像が書き換えられたり、不審なリンクが埋め込まれたりするケースがあります。
改ざんの内容によっては、訪問者を偽のWebサイトへ誘導するなど、利用者にも被害が及ぶ可能性があります。
企業サイトが改ざんされると、ブランドイメージや取引先からの信用にも影響するおそれがあります。
4. 不正なプログラムの設置
システムの弱点を悪用されると、サーバー内に不正なプログラムを設置される場合があります。
その結果、迷惑メールの送信、不正なページの生成、他の攻撃への悪用などが発生する可能性があります。
見た目には通常どおり表示されていても、内部で不正な処理が行われている場合もあるため、外観だけで安全性を判断することはできません。
5. 情報の不正取得
お問い合わせフォームや会員機能などを利用しているWebサイトでは、システムの構成によって個人情報などを扱うことがあります。
脆弱性や認証情報の漏洩などが原因で、保存されている情報へ不正にアクセスされる可能性があります。
そのため、必要以上に個人情報を保存しないこと、アクセス権限を適切に設定すること、取り扱う情報に応じた対策を行うことも大切です。
6. 大量のアクセスによるサービス妨害
大量の通信やリクエストを送信し、Webサイトの表示を遅くしたり、アクセスできない状態にしたりする攻撃があります。
こうした攻撃には、通常のWordPress保守とは別に、サーバーやネットワーク側での対策が必要になる場合があります。
すべての攻撃をWordPressの設定だけで防げるわけではありません。
小規模な会社のホームページでも攻撃される?
「うちは小さな会社だから、攻撃者に狙われることはないだろう」
そう考える方もいらっしゃるかもしれません。
しかし、企業の規模が小さいからといって、安全とは限りません。
インターネット上では、特定の会社を知らなくても、公開されているWebサイトを自動的に調査することが可能です。
例えば、古いシステムや既知の脆弱性を持つWebサイトを探索するような攻撃では、その会社の知名度や売上規模は必ずしも関係ありません。
もちろん、すべての企業が同じ危険度というわけではありません。Webサイトの構成や公開機能、保存情報、サーバー環境によってリスクは異なります。
ただし、会社の規模だけを理由に対策を省略することはおすすめできません。
特にホームページは、取引先や顧客が最初に確認する情報のひとつです。
万が一、会社のホームページが改ざんされたり、長期間アクセスできなくなったりすれば、事業への影響は決して小さくありません。
小規模なホームページであっても、必要なセキュリティ対策を継続することが大切です。
WordPressのアップデートは、なぜ重要なのか
WordPressは継続的に開発・改善されているソフトウェアです。
新しい機能の追加だけでなく、不具合やセキュリティ上の問題を修正するためにも、アップデートが提供されています。
脆弱性が発見されること自体を、必ずしも「そのソフトウェアは危険である」と判断する必要はありません。
重要なのは、問題を発見し、修正し、利用者が安全性を高められるように更新を提供する仕組みが存在することです。
WordPress本体だけでなく、プラグインやテーマも同様です。
一方で、修正版が公開されても、Webサイト側で更新しなければ、古い問題が残ってしまうことがあります。
そのため、ホームページの公開後も、更新情報を確認して適切にアップデートする必要があります。
アップデートには動作確認も必要です
「それなら、すべてを自動で最新にしておけばよいのでは?」と思われるかもしれません。
自動更新は有効な手段のひとつですが、すべての環境で問題なく動作するとは限りません。
例えば、アップデートによって以下のような不具合が発生する可能性があります。
- ページのデザインが崩れる
- お問い合わせフォームが正常に動作しなくなる
- 一部のプラグインが動作しなくなる
- PHPのバージョンとの互換性に問題が生じる
- 管理画面にエラーが表示される
- 独自に開発した機能に不具合が生じる
そのため、更新の内容や影響範囲によっては、事前の確認やバックアップ、更新後の動作確認が必要です。
セキュリティ対策のために更新した結果、ホームページが使えなくなってしまっては、事業運営に支障が出てしまいます。
重要なのは、最新化を目指すことと、正常な稼働を維持することのバランスです。
重大な脆弱性への対策では迅速さが必要ですが、互換性を無視して無計画に更新するのではなく、影響を確認しながら対応することが望まれます。
PHPのアップデートには専門的な知識が必要?
PHPは、WordPressの管理画面から通常のプラグインと同じように更新するものではありません。
一般的には、Webサイトを設置しているサーバー側でPHPのバージョンを管理します。
レンタルサーバーによっては、管理画面からPHPのバージョンを切り替えられますが、利用可能なバージョンや更新方法はサービスによって異なります。
また、単純に新しいバージョンへ変更すればよいとも限りません。
WordPress本体やプラグイン、テーマ、独自に開発されたプログラムなどが、変更後のPHPで正常に動作するか確認する必要があります。
例えば、古いPHPで動作していたプログラムが、新しいPHPではエラーになることがあります。
反対に、古いプログラムに合わせるために、サポートが終了したPHPを使い続けることも、セキュリティ上のリスクになります。
このような場合には、関連するプログラムの改修や、プラグインの見直しが必要になることがあります。
PHPの更新は、WordPressの運用において重要な保守作業のひとつです。
ホームページを安全に維持するためには、WordPressだけでなく、動作環境全体を考えた管理が求められます。
「セキュリティ対策済み」と「絶対に安全」は違います
ホームページのセキュリティについて、ぜひ知っておいていただきたいことがあります。
それは、どれだけ対策を行っていても、セキュリティ上のリスクを完全にゼロにすることは難しいということです。
これはWordPressに限ったことではありません。
企業向けのシステム、クラウドサービス、スマートフォンのOS、パソコンのソフトウェアなど、さまざまな製品で脆弱性が発見されています。
長年利用されているソフトウェアであっても、新しい調査手法によって、これまで発見されていなかった問題が見つかることがあります。
また、利用者のパスワード管理や不審なメールへの対応など、システム以外の要因によって被害が発生することもあります。
そのため、セキュリティにおいて大切なのは「一度対策したから永久に安全」という考え方ではありません。
新しいリスクを把握し、必要な対策を続け、万が一問題が発生した場合には影響を抑えられるよう備えることです。
FWSでも、すべての攻撃や障害を完全に防止できると保証するものではありません。
しかし、WordPressの運用に必要な更新や保守を継続し、リスクの低減を図ることを大切にしています。
FWSが考える、安心できるホームページ運用とは
FWS(Free Web Styles)は、初期費用無料・月額制でホームページ制作と運用サポートを提供するサービスです。
FWSでは、WordPressを利用したホームページ制作を行っています。
WordPressを採用している理由は、デザインの自由度や拡張性に加え、公開後もお客様が情報発信を続けやすい環境を構築できるためです。
しかし、WordPressでホームページを制作する以上、セキュリティ保守が重要であることも認識しています。
例えば、ホームページを制作して納品するだけの場合、公開後のWordPressやプラグインの更新を誰が担当するのか、明確になっていないことがあります。
Webサイトの管理に詳しくないお客様にとって、アップデート情報を確認し、必要な対応を判断するのは簡単ではありません。
また、日常業務に追われるなかで、ホームページの保守を後回しにしてしまうことも考えられます。
FWSでは、こうした負担を減らすため、ホームページの制作だけでなく、公開後の保守にも対応しています。
「ホームページを作ること」と「ホームページを使い続けること」を、ひとつのサービスとして考えていることがFWSの特徴です。
月額制Web制作・運用サービスFWSのセキュリティ保守について
FWSでは、WordPressを使用したホームページを継続的に利用していただくため、WordPress本体・プラグイン・PHPのアップデートなどの保守を行っています。
それぞれの役割をわかりやすくご説明します。
1. WordPress本体のアップデート
WordPress本体には、定期的に新しいバージョンが公開されます。
アップデートには、機能改善だけでなく、セキュリティ上の問題の修正が含まれる場合があります。
FWSでは、WordPressの更新情報やサイトの動作環境を踏まえ、必要なアップデートを行います。
WordPress本体を適切な状態に保つことは、セキュリティ対策の基本です。
2. プラグインのアップデート
WordPressでは、お問い合わせフォームや各種管理機能などを実現するためにプラグインを利用する場合があります。
プラグインにも、セキュリティ上の問題や不具合が発見されることがあります。
FWSでは、サイトで使用しているプラグインについて、必要な更新を行います。
また、プラグインは数を増やせばよいものではありません。機能の必要性や更新状況、互換性などを考慮することも重要です。
使用する機能を適切に選び、不要なものを増やさないことも、安定したホームページ運用につながります。
3. PHPのアップデート
FWSでは、WordPressが動作するために必要なPHPについても、保守の対象としています。
PHPに重大な脆弱性が発見された場合、利用している環境が影響を受けるか確認することが重要です。
そのうえで、利用するサーバーの対応状況やWordPressとの互換性を確認しながら、必要な更新を進めます。
PHPはWebサイトの動作を支える重要な技術であり、WordPress本体と同じく、適切なバージョン管理が必要です。
なお、PHPの更新にはサーバー側の対応や互換性確認が必要な場合があり、対応方法はサイトの構成によって異なります。
4. セキュリティを考慮した運用管理
WordPressのセキュリティは、アップデートだけで完結するものではありません。
管理画面へのアクセス、ユーザー権限、サーバー環境など、複数の要素が関係しています。
FWSでは、継続的な保守を通じて、ホームページを安全性に配慮した状態で運用することを目指しています。
なお、WAFの設定、ログ調査、マルウェア診断、個別のアクセス制限などの対応範囲は、利用環境や契約内容によって異なる場合があります。
標準保守に含まれる作業と、個別の調査・復旧対応が必要な作業については、事前に確認することが大切です。
WordPressを自分で管理する場合との違い
WordPressそのものは、多くの場合、無料で利用できるCMSです。
そのため、ご自身でサーバーを契約し、WordPressをインストールしてホームページを運用することも可能です。
ただし、WordPressが無料であることと、運用に手間や費用がかからないことは別の話です。
ご自身で管理する場合、例えば次のような作業が必要になります。
- WordPressの更新情報を確認する
- プラグインの更新情報を確認する
- PHPのサポート状況を確認する
- サーバーの設定や契約を管理する
- 不具合発生時の原因を調べる
- バックアップや復旧方法を検討する
- フォームなどの動作を確認する
- セキュリティに関するニュースを把握する
これらは、ホームページを維持するうえで必要になる可能性のある作業です。
もちろん、Web制作やサーバー管理に詳しい方であれば、ご自身で行うこともできます。
しかし、本業を持つ経営者や店舗運営者の方が、こうした作業を継続するのは簡単ではありません。
FWSの月額制サービスには、単にホームページを制作するだけでなく、公開後の保守も含まれています。
お客様が日々の業務に集中しながら、ホームページを継続的に利用できる環境を整えることを目指しています。
保守が付いていないWordPressサイトは危険?
「保守契約をしていないWordPressサイトは、すぐに危険になるのでしょうか?」
必ずしもそうとは限りません。
社内にWeb担当者がいて、WordPressやサーバーの更新を適切に行っている場合もあります。
また、制作会社とは別の保守専門会社が管理しているケースもあります。
重要なのは、保守契約の有無だけではありません。
誰が、どの範囲を、どのような方法で管理しているのかが明確になっていることです。
例えば、次のような状況には注意が必要です。
- 制作会社との契約が終了し、管理担当者がいない
- WordPressの更新を一度も行っていない
- サーバーの契約情報や管理情報がわからない
- プラグインが何に使われているか把握していない
- エラーが発生しても相談先がない
- PHPのバージョンが古いままになっている
このような場合、セキュリティ上の問題が発見されても、対応が遅れる可能性があります。
ホームページの保守は、問題が起きてから考えるものではなく、日頃から担当者と管理方法を決めておくことが望まれます。
セキュリティプラグインを導入すれば安心?
WordPressには、不正ログイン対策やアクセス制限、監視などの機能を持つセキュリティプラグインがあります。
これらは、サイトの構成や目的に応じて活用できる対策のひとつです。
ただし、セキュリティプラグインを導入するだけで、すべての攻撃を防げるわけではありません。
例えば、PHP自体の脆弱性は、通常のWordPressプラグインだけで根本的に修正できるものではありません。
また、プラグインそのものにも更新や設定管理が必要です。
セキュリティプラグインを過剰に導入すると、機能が重複したり、サイトの動作に影響したりする場合もあります。
大切なのは、必要な対策を適切に組み合わせることです。
WordPress本体やPHPを更新しないまま、セキュリティプラグインだけに頼る運用はおすすめできません。
WAFとは?ホームページを守る仕組みのひとつ
Webサイトのセキュリティを調べていると、「WAF」という言葉を目にすることがあります。
WAFとは、Web Application Firewall(ウェブアプリケーションファイアウォール)の略です。
Webサイトに送られる通信を検査し、一定の条件に合致する不審なリクエストを検知・遮断する仕組みです。
一般的なレンタルサーバーでも、WAF機能が提供されている場合があります。
WAFは、Webサイトを守るうえで有効な対策のひとつですが、すべての攻撃を防げる万能な仕組みではありません。
新しい攻撃手法に対応できない場合や、通常の通信を誤って遮断してしまう場合もあります。
そのため、WAFの有無だけでホームページの安全性を判断することはできません。
WordPressやPHPのアップデート、適切な権限管理などと組み合わせることが大切です。
管理画面にログインできなくすれば安全?
WordPressへの不正アクセスを防ぐため、管理画面へのアクセス制限を行う方法があります。
例えば、特定のIPアドレスからのみ管理画面へアクセスできるようにしたり、追加の認証を設定したりする方法です。
これらは、不正ログインのリスクを減らす対策として有効です。
ただし、WordPressの管理画面を保護するだけでは、Webサイト全体の脆弱性を解消できません。
PHPやプラグインの脆弱性によっては、管理画面にログインしなくても攻撃が成立する場合があるためです。
また、ログインページのURLを変更しただけで、十分な対策になるわけでもありません。
ログイン対策は重要ですが、それだけに依存しない運用が必要です。
バックアップを取っていれば、万が一のときも安心?
バックアップは、ホームページを安定して運用するために重要です。
何らかの原因でデータが破損した場合や、不具合が発生した場合に、以前の状態へ復元できる可能性があります。
しかし、バックアップは、攻撃そのものを防ぐ仕組みではありません。
例えば、不正アクセスによってデータが外部へ流出した場合、バックアップからサイトを復元しても、すでに流出した情報を回収できるわけではありません。
また、バックアップに不正なプログラムが含まれている場合、そのまま復元することで問題が再発する可能性もあります。
そのため、バックアップは次のような対策と組み合わせて考える必要があります。
- 不正アクセスを防ぐための対策
- 問題を早期に発見するための確認
- 影響範囲や侵入経路の調査
- 問題を修正したうえでの復旧
- 再発を防ぐための対策
バックアップはとても重要ですが、それだけでセキュリティが完成するわけではありません。
万が一、WordPressに問題が発生した場合はどうする?
万が一、ホームページに不審な動作やセキュリティ上の問題が見つかった場合には、状況に応じた対応が必要です。
例えば、次のような対応が考えられます。
1. 状況を確認する
ホームページの表示やログイン状況、ファイルの状態、サーバーからの通知などを確認します。
見た目の異常だけでなく、内部で何が起きているかを把握することが重要です。
2. 被害の拡大を防ぐ
不正アクセスや改ざんが疑われる場合、状況に応じてアクセス制限や管理者アカウントの保護などを行います。
深刻な問題が発生している場合には、Webサイトを一時的に停止する判断が必要になることもあります。
ただし、すべての脆弱性情報に対して、必ずホームページを停止しなければならないというわけではありません。
影響を受ける条件や利用環境、対策状況などを確認して判断することが重要です。
3. 原因を調査する
WordPress本体、プラグイン、PHP、管理アカウント、サーバー設定など、複数の可能性を考慮して原因を確認します。
不正アクセスが疑われる場合は、ログや不審なファイルなどの証拠を保全することも重要です。
4. 必要な修正を行う
原因に応じて、プログラムの更新、不審なファイルの除去、認証情報の変更、設定の見直しなどを行います。
重要なのは、目に見える不具合を修正するだけでなく、問題の再発を防ぐための対策を検討することです。
5. 復旧後も状態を確認する
ホームページの表示が正常に戻った後も、必要に応じてログやシステムの状態を確認します。
なお、不正アクセス調査、マルウェア駆除、データ復元などの専門的な作業は、通常の更新保守とは作業内容が異なる場合があります。
FWSにおいても、発生した事象や契約内容に応じて、必要な対応範囲を確認することになります。
WordPressをやめて、静的HTMLにすれば安全?
セキュリティへの不安から、「WordPressをやめて、HTMLだけのホームページにした方が安全なのでは?」と考える方もいらっしゃいます。
静的HTMLとは、あらかじめ作成したHTMLファイルを表示する方式です。
WordPressのように、ページ表示のたびにPHPやデータベースを利用する必要がない構成にできるため、攻撃の対象となる機能を減らせる場合があります。
特に、更新頻度が低く、お知らせやブログなどの管理機能を必要としないホームページでは、有効な選択肢となります。
一方で、静的HTMLにすればすべてのセキュリティ問題がなくなるわけではありません。
例えば、サーバーへの不正アクセス、アカウント情報の漏洩、外部のJavaScript、フォームサービスなどに関するリスクは残ります。
また、静的HTMLでは、更新方法によっては専門的な知識や制作会社への作業依頼が必要になる場合があります。
ニュースや施工事例などを頻繁に更新する企業では、CMSがある方が運用しやすいこともあります。
重要なのは、「WordPressだから危険」「HTMLだから安全」と単純に判断しないことです。
必要な機能や更新頻度、管理体制、運用コストなどを考慮して、適切な方法を選ぶことが大切です。
WordPress以外のCMSならセキュリティの心配は不要?
現在はWordPress以外にも、さまざまなホームページ制作サービスやCMSがあります。
例えば、クラウド上でWebサイトを管理するサービスでは、サーバーやシステム本体の更新を提供事業者が担当する場合があります。
そのようなサービスでは、お客様がPHPなどの実行環境を直接管理する必要がないこともあります。
これは運用上のメリットのひとつです。
ただし、クラウド型サービスであれば、すべてのセキュリティ対策が不要になるわけではありません。
管理アカウントの不正利用、外部サービスとの連携、権限設定、個人情報の取り扱いなど、利用者側で注意すべき点は残ります。
また、サービス事業者側で障害が発生した場合や、仕様変更・料金変更が行われた場合には、その影響を受ける可能性があります。
WordPressとクラウド型CMSには、それぞれ異なる特徴があります。
WordPressは、デザインや機能の自由度が高く、サーバー環境を含めた構成を選びやすい一方で、継続的な保守が重要になります。
クラウド型CMSは、システム管理をサービス事業者に任せやすい一方で、提供される機能や仕様の範囲内で運用する必要があります。
どちらが適しているかは、ホームページに求める機能や運用方法によって異なります。
FWSでは、ホームページの制作自由度、更新のしやすさ、拡張性などを考慮し、WordPressを採用しています。
そのうえで、運用に必要な保守を提供することで、お客様の管理負担を軽減することを目指しています。
ホームページのセキュリティ対策で、お客様にもお願いしたいこと
FWSではWordPressの保守を行いますが、ホームページの安全性を高めるためには、お客様にもご協力いただきたいことがあります。
特に重要なのが、アカウント情報の管理です。
パスワードを使い回さない
WordPressの管理画面や関連サービスのパスワードは、他のサービスと使い回さないようにしましょう。
第三者に推測されにくいパスワードを設定し、適切に管理することが大切です。
ログイン情報を不用意に共有しない
複数の担当者がホームページを管理する場合には、可能な限り個別のアカウントを利用し、必要な権限だけを付与することが望まれます。
退職者や外部委託先など、利用する必要がなくなったアカウントは適切に整理しましょう。
不審なメールやリンクに注意する
WordPressやサーバー会社を装い、ログイン情報の入力を求めるような不審なメールが届く可能性もあります。
メール内のリンクから安易にログイン情報を入力せず、送信元や案内内容を確認してください。
プラグインを無断で追加しない
WordPressには便利なプラグインが多数ありますが、むやみに追加すると、セキュリティや動作の安定性に影響する場合があります。
新しい機能を追加したい場合は、事前にご相談いただくことをおすすめします。
異常に気づいたら早めに連絡する
ホームページの表示がおかしい、不審なページが表示される、覚えのない通知が届いたなど、普段と異なる状況があれば、早めにご相談ください。
問題の内容によっては、早期に対応することで被害の拡大を抑えられる可能性があります。
よくある質問|WordPressのセキュリティについて
Q. WordPressを利用しているだけで、不正アクセスされるのでしょうか?
A. WordPressを使用しているだけで、必ず不正アクセスされるわけではありません。
ただし、WordPressは広く利用されているため、攻撃対象になる可能性があります。
本体やプラグインの更新、適切な認証設定など、基本的な対策を継続することが大切です。
Q. PHPの脆弱性が見つかったら、WordPressを停止しなければいけませんか?
A. 必ずしもすべてのサイトを停止する必要があるわけではありません。
影響を受けるPHPのバージョンや実行環境、修正状況、攻撃の危険性などによって判断が異なります。
重大な問題に対して迅速な修正が難しい場合には、一時的なアクセス制限や停止が必要になるケースもあります。
Q. WordPressを最新にしていれば安全ですか?
A. WordPress本体の更新は重要ですが、それだけですべてのリスクを解消できるわけではありません。
プラグイン、テーマ、PHP、サーバー、管理アカウントなども含めた対策が必要です。
Q. PHPが最新であれば、WordPressは安全ですか?
A. PHPの更新は大切ですが、WordPress本体やプラグインに問題が残っている可能性もあります。
複数の要素を組み合わせて安全性を高める必要があります。
Q. WordPressは無料なので、セキュリティが弱いのでしょうか?
A. ソフトウェアが無料であることと、セキュリティが弱いことは同じではありません。
WordPressはオープンソースとして開発され、セキュリティ修正を含む更新が提供されています。
重要なのは、適切に管理・更新されているかどうかです。
Q. WordPressの更新をすると、デザインが崩れることはありますか?
A. 更新内容やサイトの構成によっては、不具合が生じる可能性があります。
そのため、更新時には互換性や動作への影響を考慮する必要があります。
Q. FWSではWordPressの更新を自分で行う必要がありますか?
A. FWSでは、WordPress本体やプラグインのアップデートなどの保守を提供しています。
通常の保守対象となる更新を、お客様ご自身ですべて管理していただく必要はありません。
ただし、お客様ご自身で追加された機能や、個別の開発・設定変更については、別途確認が必要になる場合があります。
Q. FWSではPHPのアップデートにも対応していますか?
A. はい。FWSではPHPのアップデートも保守の対象としています。
使用しているサーバーやWordPressの構成、互換性などを踏まえ、必要な対応を行います。
Q. FWSを利用すれば、ウイルス感染や不正アクセスを完全に防げますか?
A. すべてのサイバー攻撃や不正アクセスを完全に防止することは保証できません。
これはFWSに限らず、あらゆるWebサイトやシステムに共通することです。
FWSでは、継続的な保守を通じてセキュリティ上のリスクを減らし、安心してホームページを利用できる環境づくりを目指しています。
Q. WordPressで作られたホームページは、長く使い続けられますか?
A. WordPressは継続的に開発されているCMSであり、適切な保守や必要な改修を行うことで、長期的な運用を目指せます。
ただし、古いプラグインや独自開発のプログラムなどについては、将来的に改修や置き換えが必要になる場合があります。
Q. ホームページを公開した後、何もしなくても大丈夫ですか?
A. ホームページを公開した後も、継続的な管理が必要です。
WordPressやPHPなどの更新に加え、掲載情報の見直しやお問い合わせフォームの確認なども大切です。
ホームページを長く活用するためには、制作時だけでなく、公開後の運用体制も重要になります。
ホームページのセキュリティは、制作会社選びにも関係します
ホームページの制作会社を選ぶ際、デザインや制作費用、納期などを重視する方は多いと思います。
もちろん、これらは大切な判断材料です。
しかし、長期間利用することを考えると、公開後の保守やサポートについても確認しておきたいところです。
例えば、次のような項目を確認しておくと安心です。
- WordPress本体のアップデートに対応しているか
- プラグインのアップデートに対応しているか
- PHPのバージョン管理に対応しているか
- 更新時の不具合について相談できるか
- セキュリティに関する相談先があるか
- 万が一の問題発生時に、どの範囲まで対応してもらえるか
- 保守費用に含まれる作業と別料金になる作業が明確か
ホームページは、公開した瞬間が完成ではありません。
事業を続ける限り、情報を発信し、内容を改善しながら、長く活用していくものです。
だからこそ、制作時のデザインだけでなく、その後の管理体制も含めてサービスを選ぶことが重要です。
FWSは、制作後も安心して使い続けられるホームページを目指します
FWSが大切にしているのは、ホームページを制作することだけではありません。
お客様がホームページを安心して利用し、事業の情報発信や集客に活用し続けられることです。
WordPressには、自由なデザインや更新のしやすさ、豊富な拡張性など、多くの魅力があります。
一方で、継続的なアップデートや管理が必要なことも事実です。
そのためFWSでは、WordPress本体・プラグイン・PHPのアップデートなどの保守を提供しています。
お客様が専門的なセキュリティ情報を常に追いかけたり、複雑なシステム管理を一から学んだりしなくても、ホームページを活用できる環境づくりを目指しています。
もちろん、どのようなWebサイトにもリスクはあり、すべての問題を完全に防げるわけではありません。
しかし、だからこそ、必要な対策を継続することに意味があります。
ホームページの安全性は、制作時の設定だけで決まるものではありません。公開後にどのように管理し、使い続けていくかが大切です。
FWSは、Webサイトの制作と公開後の保守を通じて、お客様のホームページ運営を支えていきます。
まとめ|WordPressを安心して利用するために大切なこと
今回のPHPの脆弱性に関するニュースによって、WordPressの安全性に不安を感じた方もいらっしゃると思います。
しかし、WordPressでホームページを制作することが、直ちに危険につながるわけではありません。
大切なのは、システムの仕組みを理解し、適切な保守を継続することです。
この記事のポイントをまとめます。
- WordPressは世界中で利用されているオープンソースのCMSです。
- PHPの脆弱性とWordPress本体の脆弱性は、必ずしも同じではありません。
- WordPressはPHPを使用するため、PHPのセキュリティ対策も重要です。
- WordPress本体・プラグイン・PHPの更新は、基本的な対策です。
- セキュリティプラグインやWAFだけですべての攻撃を防げるわけではありません。
- アップデートには互換性や動作確認も重要です。
- どのようなCMSでも、セキュリティ上のリスクを完全にゼロにすることは困難です。
- ホームページを長く利用するためには、公開後の保守体制が重要です。
- FWSでは、WordPress本体・プラグイン・PHPのアップデートなどの保守を提供しています。
セキュリティに関するニュースを目にしたとき、必要以上に不安になるのではなく、どのような問題があり、どのような対策が必要なのかを確認することが大切です。
ホームページは、事業を支える大切な情報発信の場です。
だからこそ、制作費用やデザインだけでなく、公開後の安全性や継続的な管理まで考えて選ぶことをおすすめします。
FWSでは、初期費用無料・月額制のホームページ制作と、公開後の保守を提供しています。
WordPressを利用したホームページの新規制作や、運用についてご不安がある方は、お気軽にご相談ください。
ホームページは、作って終わりではなく、安心して使い続けられることが大切です。
FWS(Free Web Styles)のサービス詳細はこちら
参考資料・公式情報
本記事のセキュリティに関する解説は、以下の公式情報などを参考にしています。
- IPA:PHPの脆弱性対策について(2026年10月22日公開)
- JPCERT/CC:PHPにおける複数の脆弱性に関する注意喚起
- PHP公式:サポート対象バージョン
- WordPress公式:セキュリティ管理ガイド
※本記事は2026年10月27日時点の公開情報をもとに作成しています。脆弱性情報やサポート対象バージョンは随時変更されるため、最新情報は各提供元の公式発表をご確認ください。
※FWSの保守サービスの詳細な対応範囲は、ご契約プランおよび個別のサイト構成によって異なる場合があります。
月額制ホームページ制作なら「Free Web Styles」にご相談ください
ホームページは、作って終わりではなく、公開後に育てていくことで集客力や信頼性が高まっていきます。
AI時代でも、成果につながるホームページには、設計・導線・運用の視点は欠かせません。
Free Web Styles では、初期費用0円・月額制で、オリジナルデザインのホームページ制作から、公開後の保守・運用サポートまで一貫して対応しています。
「できるだけ初期費用を抑えて始めたい」「自分たちでも更新しやすいサイトにしたい」「公開後の改善も相談したい」という方は、ぜひ一度Free Web Stylesをご覧ください。