【2026年版】仕事でAIを使う際のNG行為12選|情報漏洩・著作権・セキュリティの注意点
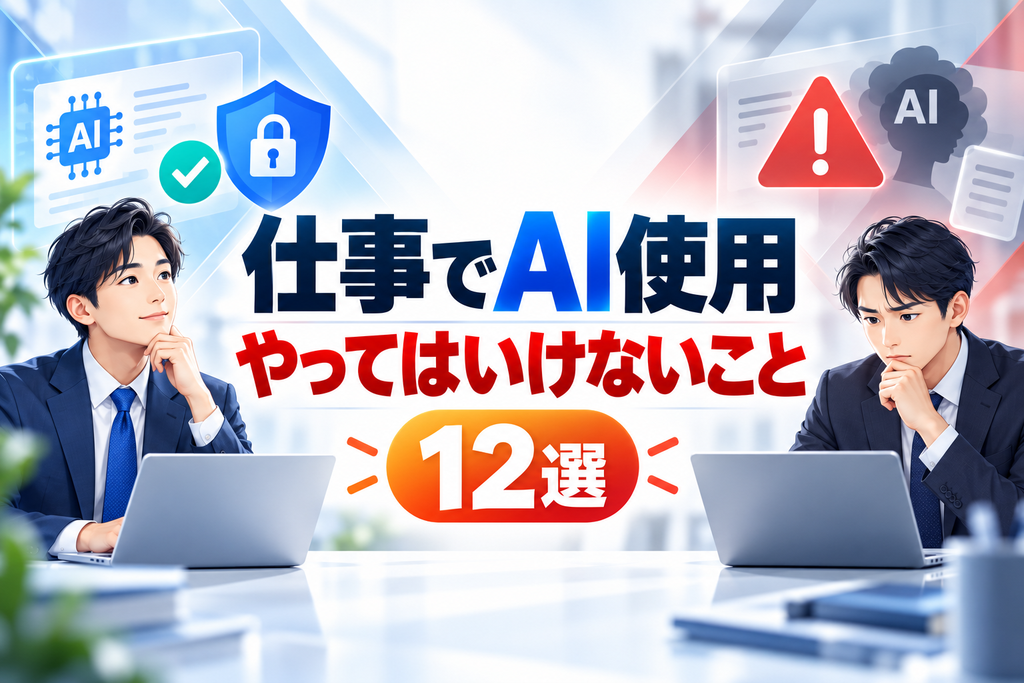
ChatGPT、Claude、Gemini、Microsoft Copilotなど、生成AIの普及によって、私たちの仕事の進め方は大きく変わりつつあります。
文章作成、資料制作、データ分析、プログラミング、Webデザインなど、これまで人間が時間をかけて行っていた作業を、AIによって短時間で進められるようになりました。
しかし、便利だからといって、何でもAIに任せてよいわけではありません。
使い方を間違えると、顧客情報の漏洩、著作権侵害、企業の信用失墜、さらには損害賠償などの問題につながる可能性があります。
特に企業では、承認されていないAIツールの利用(シャドーAI)や、生成結果を十分に検証しないことによる品質低下などへの対策が求められています。
この記事では、業務で生成AIを利用する際に避けるべき12の行為と、安全に活用するための対策を解説します。
仕事でAIを使う際のNG行為12選
1. 顧客の個人情報をそのままAIに入力する
危険度:高
顧客の氏名、住所、電話番号、メールアドレス、購入履歴などを、利用条件を確認せずに生成AIへ入力するのは避けるべきです。
例えば、顧客リストをChatGPTにアップロードして「営業メールを作成して」と指示したり、問い合わせ履歴をまとめて入力して顧客分析を行ったりするケースです。
個人情報保護委員会も、個人情報を含むプロンプトを入力する際は、利用目的やAIサービス側でのデータの取扱いを確認するよう注意喚起しています。
対策:個人情報を削除・匿名化し、必要最小限の情報だけを入力することを基本にします。個人データを取り扱う場合は、契約内容、利用目的、保存・学習設定などを確認した承認済みの環境を利用しましょう。
2. 社外秘の資料や未公開情報をAIに渡す
危険度:高
社内の売上資料、未公開の経営計画、新商品の開発情報、取引先との契約書なども注意が必要です。
AIに入力した内容が必ず一般公開されたり、すべてAIの学習に使われたりするわけではありません。サービスやプラン、設定、契約によって取扱いは異なります。
問題なのは、外部サービスに情報を渡してよいかを確認せずにアップロードすることです。
対策:情報を「公開可能」「社内限定」「機密」「極秘」などに分類し、AIへの入力可否を決めましょう。未公開情報は原則として事前承認を必要とする運用が安全です。
3. ID・パスワード・APIキーをAIに入力する
危険度:高
システムの不具合をAIに相談する際、設定ファイルをそのまま貼り付けてしまうことがあります。
特に、次の情報は慎重に取り扱う必要があります。
- サーバーのFTP・SSH接続情報
- WordPressの管理者パスワード
- APIキーやアクセストークン
- データベースの接続情報
- 秘密鍵や認証用トークン
これらが外部に流出すると、不正アクセスやデータ改ざんなどの被害につながる可能性があります。
対策:設定ファイルやログをAIへ渡す前に秘密情報を削除します。誤って送信した場合は、必要に応じて認証情報を無効化・再発行し、影響を調査しましょう。
4. 会社が許可していないAIツールを勝手に使う
危険度:高
業務効率化を目的として、社員が個人的に契約したAIサービスを仕事で利用するケースがあります。
こうした未承認ツールの業務利用は「シャドーAI」と呼ばれます。
会社が管理できない環境で顧客情報や業務資料を扱うと、データの保存先、アクセス権限、利用履歴などを十分に把握できなくなる可能性があります。
対策:会社が承認したAIツールを利用し、個人アカウントへの業務情報の持ち込みや、無断での外部サービス連携を制限しましょう。
5. AIの回答を確認せず、そのまま取引先に送る
危険度:中〜高
生成AIは、もっともらしい文章を作成できる一方で、存在しない情報や誤った内容を出力することがあります。
この現象は「ハルシネーション」と呼ばれます。
例えば、存在しない判例、間違った料金、架空の統計データなどをAIが出力し、それを確認せずに提案書や記事へ掲載してしまうケースです。
対策:AIが出力した数値、法律、引用、企業情報、URLなどは必ず一次情報で確認します。特に医療・法律・金融などの専門性が高い分野では慎重な検証が必要です。
6. AIが生成した画像や文章を著作権確認なしで商用利用する
危険度:中〜高
AIで作成した画像、音楽、文章、デザインなども、著作権上の問題が発生する可能性があります。
文化庁は、AI生成物についても既存著作物との「類似性」や「依拠性」などによって著作権侵害が判断されるという考え方を整理しています。
AI生成物だから自由に使える、という考え方は危険です。
対策:商用利用条件を確認し、既存作品への過度な類似がないか調査します。特定のキャラクター、ブランド、アーティストの作風を意図的に再現する場合も、著作権以外の権利や契約条件を含めて確認しましょう。
7. AIが作ったプログラムを検証せずに本番公開する
危険度:高
Web制作やシステム開発では、Claude CodeやChatGPTなどを使ってプログラムを生成する機会が増えています。
しかし、AIが生成したコードが必ずしも安全とは限りません。
例えば、次のような問題が考えられます。
- SQLインジェクションやXSSなどの脆弱性
- 認証・権限チェックの不備
- 不適切なファイルアクセス権限
- APIキーなどの秘密情報のハードコーディング
- データベースの破損や意図しない情報公開
対策:AI生成コードはレビューとセキュリティ検証を行い、ステージング環境で動作確認してから本番公開します。特に認証、決済、個人情報を扱う処理は重点的な確認が必要です。
8. 顧客の許可なく制作データを外部AIへアップロードする
危険度:高
Web制作会社、広告代理店、デザイン会社などが注意すべきポイントです。
例えば、クライアントから提供された非公開のFigmaデザイン、未公開の商品写真、企画資料、ソースコードなどを、許可なく外部AIサービスにアップロードするケースです。
AI利用そのものが違法になるとは限りません。しかし、秘密保持契約や委託契約の内容によっては、契約違反となる可能性があります。
対策:クライアントとの契約内容を確認し、必要に応じてAI利用の承認を得ます。外部サービスへのアップロード、外部委託、成果物の権利関係についても確認しましょう。
9. AIが作成した文章をチェックせずに公開する
危険度:中〜高
生成AIを使えば、ブログ記事やSNS投稿、ニュースリリースなどを短時間で作成できます。
しかし、AIの文章には誤った情報、古い情報、不自然な表現などが含まれることがあります。
また、根拠のない比較表現や誇大広告に該当する表現を生成する可能性もあります。
対策:公開前に必ず人間が編集し、事実確認、表現の適切性、引用元の正確性を確認します。AIで作成したという理由だけで、公開者の責任がなくなるわけではありません。
10. AIエージェントに重要な操作を無条件で任せる
危険度:高
近年は、質問に答えるだけではなく、ファイル編集、メール送信、データ処理、Webサイトの操作などを自動で実行するAIエージェントも登場しています。
便利な反面、過剰な権限を与えると重大な事故につながる可能性があります。
例えば、AIが誤って顧客データを削除したり、意図しないメールを送信したりするケースです。
また、外部のWebページや文書に埋め込まれた悪意のある指示によって、AIの動作が誘導される「プロンプトインジェクション」にも注意が必要です。
対策:AIには必要最小限の権限だけを付与します。ファイル削除、外部送信、本番環境の変更などの重要操作には、人間による承認を設けましょう。
11. AIが出した分析結果を鵜呑みにして経営判断する
危険度:中〜高
生成AIは、売上分析、競合調査、市場予測、広告改善などにも活用できます。
しかし、AIが作った市場規模や売上予測が、実際のデータに基づいているとは限りません。
誤った分析を信用して投資や事業判断を行えば、企業に大きな損失をもたらす可能性があります。
対策:分析に使用したデータの出典、計算方法、前提条件を確認します。経営判断では、AIの提案を参考情報として活用し、最終判断は責任者が行うことが重要です。
12. AIの利用履歴や責任者を管理しない
危険度:中〜高
企業がAIを導入する際、見落とされやすいのが利用状況の管理です。
誰が、どのAIを、何の目的で使用しているのか把握できなければ、問題が発生した際に原因を特定することが難しくなります。
また、社員ごとに利用方法が異なると、情報管理や成果物の品質にもばらつきが生じます。
対策:AI利用ガイドラインを作成し、利用可能なサービス、禁止事項、承認手順、責任範囲、インシデント発生時の対応方法を定めましょう。利用履歴は必要な範囲で、個人情報への配慮も行いながら管理することが重要です。
企業が導入すべき生成AI利用ルール
ここまで紹介した12項目を踏まえ、企業では次のようなチェックリストを整備するとよいでしょう。
- 顧客情報や機密情報の入力ルールがある
- 業務利用できるAIサービスが指定されている
- パスワード・APIキーの送信を禁止している
- 著作権・商用利用条件を確認している
- AIの回答・成果物を人間が検証している
- 外部委託先のAI利用条件を確認している
- AI生成コードのセキュリティ検証を行っている
- AIエージェントの実行権限を制限している
- 事故発生時の報告・対応手順がある
- AI利用ガイドラインを定期的に更新している
AIは「禁止」よりも「適切なルールで活用する」時代へ
生成AIの業務利用には確かにリスクがあります。
しかし、リスクがあるという理由だけでAIを全面的に禁止してしまうと、業務効率化や新しいサービス開発の機会を逃す可能性もあります。
大切なのは、AIを使うか使わないかではなく、何をAIに任せ、何を人間が管理するかを明確にすることです。
生成AIのセキュリティに関する公的な資料でも、企業全体のAIガバナンス、リスク評価、技術的対策、人的統制の重要性が示されています。
生成AIは、適切に使えば企業の生産性や競争力を高める強力なツールになります。
一方で、情報管理や品質確認を怠れば、効率化によって得られるメリット以上の損失につながる可能性もあります。
企業には、AIを過度に恐れるのでも、無条件に信用するのでもなく、安全に活用するための仕組みづくりが求められています。
Web制作・ホームページ運用におけるAI活用にも注意が必要
Web制作の現場でも、生成AIによるデザイン制作、プログラミング、コンテンツ制作、SEO対策などが広がっています。
特にWordPressなどのCMSを利用する場合、AIが生成したコードの脆弱性や、管理者情報・顧客データの取り扱いには十分な注意が必要です。
AIによって制作スピードを高めることは重要ですが、それ以上に、安全性や品質を確保することが欠かせません。
スカイゴールド株式会社では、Webサイトの制作から保守・運用まで、お客様の事業に合わせたWeb活用をサポートしています。
ホームページの運用やセキュリティ対策についてお困りの際は、お気軽にご相談ください。
参考資料
※本記事は2026年10月時点の情報をもとに、生成AIの業務利用における一般的な注意点を整理したものです。個別の法律問題や契約上の判断については、必要に応じて専門家にご相談ください。
月額制ホームページ制作なら「Free Web Styles」にご相談ください
ホームページは、作って終わりではなく、公開後に育てていくことで集客力や信頼性が高まっていきます。
AI時代でも、成果につながるホームページには、設計・導線・運用の視点は欠かせません。
Free Web Styles では、初期費用0円・月額制で、オリジナルデザインのホームページ制作から、公開後の保守・運用サポートまで一貫して対応しています。
「できるだけ初期費用を抑えて始めたい」「自分たちでも更新しやすいサイトにしたい」「公開後の改善も相談したい」という方は、ぜひ一度Free Web Stylesをご覧ください。